Polityka compliance to zbiór zasad i procedur, które pomagają firmie działać zgodnie z prawem, regulacjami branżowymi oraz przyjętymi standardami etycznymi. W tym artykule wyjaśnię, co oznacza compliance, jakie obszary działalności obejmuje i dlaczego ma znaczenie dla każdej organizacji. Przyjrzę się także temu, jak dobrze zaplanowana polityka może ograniczać ryzyko, wspierać odpowiedzialne decyzje i budować zaufanie pracowników, klientów oraz partnerów biznesowych.
- Compliance pomaga firmie działać zgodnie z prawem i etyką.
- Ogranicza ryzyko kar, strat i szkód reputacyjnych.
- Obejmuje m.in. RODO, AML, antykorupcję i prawo pracy.
- Skuteczny system wymaga jasnych procedur, szkoleń i audytów.
- Bezpieczne zgłoszenia i ochrona sygnalistów wspierają kulturę etyczną.
- Regularne przeglądy pozwalają dostosować zasady do zmian.
Compliance, czyli zgodność, pomaga firmie przestrzegać prawa, własnych regulaminów, standardów etycznych i dobrych praktyk. Zamiast mnożyć dokumenty, warto ustalić jasne zasady codziennych decyzji — od ochrony danych i prawa pracy po podatki, uczciwą konkurencję, przeciwdziałanie korupcji, AML/CFT oraz wymagania środowiskowe. Dzięki nim firma może wykryć problem, zanim doprowadzi on do kary, sporu sądowego, strat finansowych lub kryzysu reputacyjnego.
Skuteczny system compliance opiera się na analizie ryzyka i due diligence, a także na czytelnych procedurach, podziale odpowiedzialności, szkoleniach, audytach i monitorowaniu zmian w prawie. Kodeks etyczny, polityka antykorupcyjna, zasady ochrony danych oraz bezpieczny kanał zgłoszeń ułatwiają pracownikom podejmowanie decyzji, a zarządowi — wykazanie należytej staranności podczas kontroli. Ponieważ zaniedbania w obszarach takich jak RODO, AML, prawo pracy, konkurencja czy raportowanie ESG mogą dużo kosztować, trzeba regularnie aktualizować dokumenty i stosować je w praktyce. Najlepiej sprawdzają się zasady, które pracownicy potrafią zastosować bez wertowania długich instrukcji.
Procedury, które chronią firmę przed kosztownymi błędami
O bezpieczeństwie decydują też szczegóły: weryfikacja kontrahenta, kompletne dane przelewu, właściwe zapisy w umowie i szybka reakcja na podejrzaną transakcję. Jeśli pojawią się wątpliwości dotyczące AML, sankcji lub niepełnych informacji, bank może wstrzymać transfer, zażądać dokumentów albo go zwrócić. Dlatego sprawne procedury i współpraca z instytucją finansową ograniczają ryzyko opóźnień oraz zamrożenia środków. Nadzór może prowadzić Compliance Officer lub wyznaczony zespół, który monitoruje ryzyka, analizuje zgłoszenia i raportuje zarządowi. Mniejsze firmy mogą zlecić część tych zadań ekspertom zewnętrznym.
Compliance wymaga stałej pracy: regularnych przeglądów procedur, szkoleń i reakcji na nowe przepisy oraz zmiany w działalności firmy. Anonimowy kanał zgłoszeń, okresowy audyt i jasne konsekwencje naruszeń pomagają rozwiązać problem, zanim zwiększy straty lub osłabi zaufanie klientów, pracowników i partnerów. Koszt systemu łatwiej zaplanować niż nieprzewidzianą karę, postępowanie prawne, utratę kontraktu czy długie opóźnienia płatności. Dzięki compliance firma działa bezpieczniej, a prowadzenie biznesu staje się bardziej przewidywalne i uczciwe.
Od analizy ryzyk do szkoleń: jak wdrożyć skuteczną politykę compliance
Poniższe etapy pomagają przełożyć analizę ryzyk na konkretne zasady, obowiązki, kontrole i szkolenia, które wspierają codzienne decyzje oraz ograniczają ryzyko prawne, finansowe i reputacyjne.
- Oceń ryzyka i obowiązki firmy. Przeanalizuj procesy, transakcje, dane oraz relacje z pracownikami i kontrahentami. Uwzględnij m.in. RODO, AML/CFT, prawo pracy, przepisy antykorupcyjne i podatkowe, ochronę konkurencji i środowiska oraz prawa konsumentów. Sprawdź także partnerów biznesowych, a wyniki nanieś na mapę ryzyk i wskaż pilne działania.
- Ustal zakres i odpowiedzialność. Określ, które spółki i osoby obejmują zasady oraz kto monitoruje zmiany prawa, wdraża wymagane modyfikacje i kontroluje ich przestrzeganie. Wyznacz Compliance Officera lub przypisz te zadania konkretnej osobie, zapewniając jej możliwość zgłaszania problemów zarządowi. W grupie kapitałowej uwzględnij różnice w lokalnych przepisach.
- Przygotuj praktyczne dokumenty. Określ cele, standardy postępowania, obowiązki, kontrole i konsekwencje naruszeń. Uzupełnij politykę ogólną dokumentami tematycznymi, np. kodeksem etycznym, zasadami antykorupcyjnymi, procedurą ochrony danych i zgłaszania nieprawidłowości oraz wymaganiami wobec dostawców. Pisz prostym językiem i odwołuj się do rzeczywistych sytuacji z firmy.
- Uruchom bezpieczny system zgłoszeń i reagowania. Zapewnij pracownikom łatwy, także anonimowy, kanał zgłaszania naruszeń i jasno opisz ochronę sygnalistów. Wskaż osoby odpowiedzialne za przyjmowanie, weryfikowanie, dokumentowanie i eskalowanie zgłoszeń; ustal też, jak uniknąć konfliktu interesów. Reaguj szybko i stosuj określone konsekwencje.
- Włącz zasady do procesów i relacji z kontrahentami. Dobierz kontrole do poziomu ryzyka, np. sprawdzaj partnerów, dane transakcji i uprawnienia dostępu. W umowach uwzględnij wymogi zgodności, etyki, praw człowieka i prawa pracy. W finansach dbaj o kompletną dokumentację i sprawną współpracę przy weryfikacji transakcji, aby ograniczyć ryzyko ich wstrzymania lub zwrotu.
- Szkol pracowników stosownie do ich ról. Zamiast omawiać wyłącznie dokumenty, wykorzystuj przykłady dopasowane do stanowisk i ryzyk: ochrony danych, korupcji i prezentów, AML/KYC, konfliktu interesów, etyki oraz zgłaszania naruszeń. Wyjaśniaj, jak działać w konkretnych sytuacjach i jakie skutki grożą za złamanie zasad. Powtarzaj szkolenia po istotnych zmianach i sprawdzaj, czy uczestnicy rozumieją procedury.
- Sprawdzaj skuteczność i aktualizuj system. Regularnie audytuj procesy, analizuj zgłoszenia, naruszenia i wyniki kontroli, a następnie poprawiaj nieskuteczne procedury. Monitoruj zmiany prawa i standardów branżowych, aktualizuj dokumenty oraz szkolenia, a zarządowi przedstawiaj najważniejsze ryzyka i postęp działań. Dzięki temu compliance wspiera codzienne zarządzanie.
RODO, AML i antykorupcja: które obszary powinna obejmować polityka compliance
Polityka compliance określa, jak firma przestrzega prawa, regulacji wewnętrznych i standardów etycznych. Jej zakres należy oprzeć na mapie ryzyk: mała firma usługowa potrzebuje innych procedur niż bank, spółka międzynarodowa czy placówka ochrony zdrowia. Dokument powinien wskazywać, kogo obowiązuje, kto nadzoruje jego realizację, jak zgłaszać naruszenia i jak firma na nie reaguje. Dzięki temu wspiera codzienną pracę, a nie służy wyłącznie podczas kontroli.
W części dotyczącej RODO firma powinna określić, jakie dane osobowe zbiera, w jakim celu i na jakiej podstawie prawnej oraz jak długo je przechowuje. Procedury muszą regulować dostęp do danych, ich udostępnianie, obsługę żądań osób, których dotyczą, i reakcję na naruszenia bezpieczeństwa. Warto też uwzględnić dane klientów i pracowników, szkolenia, zabezpieczenia systemów oraz regularny przegląd uprawnień. RODO obowiązuje od 2018 roku, a jego naruszenie grozi karami, utratą zaufania i kosztami naprawy szkód.
Jak chronić firmę przed podejrzanymi transakcjami i nadużyciami
Polityka AML powinna opisywać, jak firma identyfikuje klienta i beneficjenta rzeczywistego, ocenia ryzyko relacji oraz monitoruje transakcje. Jak już poruszamy się w tym temacie, Poznaj cele i narzędzia aktywnej polityki fiskalnej. Dlatego należy wdrożyć procedury KYC, weryfikować kontrahentów i sankcje, dokumentować decyzje oraz kierować podejrzane operacje do właściwych osób. Bank może zażądać dodatkowych dokumentów, wstrzymać przelew lub go zwrócić, jeśli dane są niepełne albo transakcja budzi wątpliwości. Z kolei zasady antykorupcyjne powinny zakazywać łapówek i niedozwolonych korzyści, a także regulować prezenty, zaproszenia, konflikty interesów i kontakty z funkcjonariuszami publicznymi. Powinny obejmować relacje zarówno z sektorem publicznym, jak i prywatnym.
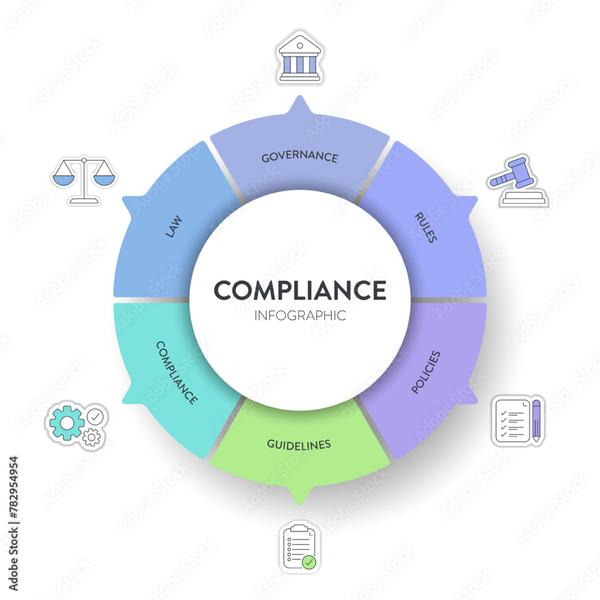
Najważniejsze elementy, które warto uwzględnić w polityce compliance, to:
- kodeks etyczny i zasady przeciwdziałania korupcji;
- poufny lub anonimowy kanał zgłoszeń oraz ochrona sygnalistów;
- szkolenia, okresowe audyty i regularny przegląd ryzyk;
- nadzór Compliance Officera lub wyznaczonego zespołu;
- zasady dotyczące prawa pracy, konkurencji, bezpieczeństwa informacji, podatków, środowiska i dostawców.
Politykę warto uzupełnić kodeksem etycznym, poufnym lub anonimowym kanałem zgłoszeń, ochroną sygnalistów, szkoleniami i okresowymi audytami. Compliance Officer lub wyznaczony zespół powinien śledzić zmiany prawa, analizować ryzyka, przyjmować zgłoszenia i raportować zarządowi. Jednocześnie kierownictwo powinno dawać przykład i stawiać uczciwość ponad krótkoterminowy zysk. Zakres polityki może obejmować także prawo pracy, uczciwą konkurencję, bezpieczeństwo informacji, podatki, ochronę środowiska i relacje z dostawcami. Przegląd przeprowadzany co najmniej raz w roku oraz po istotnej zmianie przepisów lub działalności pomaga utrzymać zasady aktualne i użyteczne.
Skuteczny compliance zaczyna się od jasnych zasad i zaangażowania całego zespołu. Regularne szkolenia oraz otwarty kanał zgłoszeń pomagają wykrywać problemy, zanim przerodzą się w poważne nadużycia.
Warto wiedzieć, że procedury AML nie dotyczą wyłącznie banków — obowiązki w tym zakresie mogą obejmować także m.in. biura rachunkowe, pośredników nieruchomości i niektóre kancelarie.
Rola compliance officera i systemu zgłoszeń w budowaniu kultury etycznej
Compliance officer przekłada przepisy, kodeks etyczny i procedury na codzienne decyzje. Skoro o tym mówimy to sprawdź, jak można odwołać prezydenta. Monitoruje zmiany w prawie, ocenia ryzyka, pomaga pracownikom rozstrzygać wątpliwości i informuje zarząd o zagrożeniach. Zajmuje się m.in. ochroną danych, przeciwdziałaniem korupcji, uczciwą konkurencją, prawem pracy i AML. Nie tylko pilnuje dokumentów, lecz także doradza, jak uniknąć błędów, które mogą przynieść straty finansowe lub reputacyjne.
Skuteczny system zgłoszeń umożliwia bezpieczne informowanie o naruszeniach. Poufny formularz internetowy, telefon lub rozmowa z wyznaczoną osobą pozwalają zgłaszać podejrzenia korupcji, konfliktu interesów, dyskryminacji czy naruszenia bezpieczeństwa informacji. Zgłoszenia anonimowe mogą ułatwić zabranie głosu, ale równie ważne są ochrona sygnalisty i zakaz odwetu oraz rzetelne rozpatrywanie spraw. Zgłaszający powinien wiedzieć, co stanie się dalej, a firma — udokumentować sprawę, bezstronnie ją zbadać i odpowiedzieć w określonym terminie.
Gdy zgłoszenia prowadzą do realnych zmian, rośnie zaufanie
Compliance officer koordynuje cały proces: przyjmuje zgłoszenie, ocenia jego pilność, wskazuje osobę prowadzącą sprawę i nadzoruje działania naprawcze. Jeśli prowadzący ma konflikt interesów, sprawę powinien zbadać niezależny zastępca lub zewnętrzny ekspert. Firma może też analizować liczbę zgłoszeń, czas ich obsługi, powtarzające się ryzyka i wdrożone usprawnienia. Sama liczba spraw nie przesądza jednak o poziomie etyki — jej wzrost może oznaczać, że pracownicy zaczęli ufać systemowi.
„Dobry compliance officer nie szuka winnych za wszelką cenę, lecz pomaga organizacji wyciągać wnioski” — takie podejście wspiera kulturę etyczną. Wymaga regularnych szkoleń, jasnych procedur i przykładu kadry kierowniczej, bo zasady powinny obowiązywać wszystkich, niezależnie od stanowiska. Gdy pracownicy widzą, że firma uczciwie wyjaśnia zgłoszenia i wprowadza zmiany, chętniej reagują na nieprawidłowości, a etyka staje się częścią codziennej pracy.
Ciekawostka: wzrost liczby zgłoszeń nie musi oznaczać, że w firmie częściej dochodzi do naruszeń — może świadczyć o tym, że pracownicy bardziej ufają systemowi i czują się bezpiecznie, zgłaszając wątpliwości.
Źródła:
- https://ehsconsulting.pl/polityka-compliance-co-to-jest-jak-ja-wdrozyc-i-dlaczego-wplywa-na-zwroty-przelewu/
- https://eventis.pl/artykul/co-to-jest-compliance-czyli-compliance-po-polsku-id53
- https://www.kozminski.edu.pl/pl/oferta-edukacyjna/studia-podyplomowe/polityka-compliance-w-organizacji
- https://www.jsw.pl/o-nas/inne/compliance/poznaj-system-compliance-w-gk-jsw
- https://www.comarch.pl/o-firmie/polityka-compliance-grupy-kapitalowej-comarch/
- https://elgorhansen.com/polityka-compliance/
- https://www.jsw.pl/o-nas/inne/compliance/polityka-antykorupcyjna-gk-jsw